Horror als hipermercats: per què els frigorífics de mig Europa estan exposats a ciberatacs
El control en remot de sistemes de refrigeració industrial en almenys 11 països europeus estan patint ciberatacs que deixen al descobert les seves vulnerabilitats. L'Estat espanyol se n'ha escapat de moment
Madrid--Actualitzat a
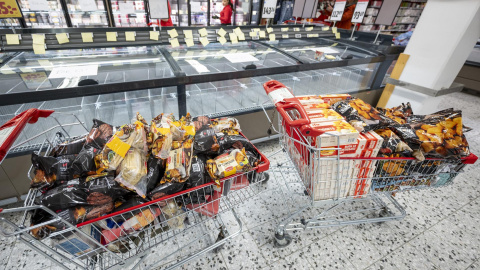
En els últims dies, nombrosos sistemes de refrigeració de supermercats i altres establiments van deixar de conservar en fred els seus productes en centres comercials a Bèlgica, Luxemburg, Suècia, Romania, Irlanda, Itàlia, Països Baixos, Portugal Finlàndia i Estonia, tot just tres setmanes després d'un altre atac similar a mitjans del mes passat que va afectar principalment França. El resultat d'aquesta sèrie de ciberatacs: grans quantitats d'aliments refrigerats inservibles i llançats a les escombraries.
La Comissió Europea estudia amb l'Europol i els Estats membres aquests ciberatacs. El portaveu comunitari de Sobirania Tecnològica, Defensa, Espai i Investigació, Guillaume Mercier, ha considerat en una roda de premsa que "no són casos aïllats", encara que ha recordat que Brussel·les "és extremadament prudent" a l'hora d'atribuir responsabilitats ja que aquesta és tasca dels Estats.
"Tot el que connectis a internet està exposat", assegura Marcelino Madrigal, investigador en xarxes i internet, que va poder comprovar aquest dilluns que almenys 293 sistemes de congeladors i refrigeradors industrials a Espanya estaven exposats a atacs similars.
Relacionat amb aquest tema
Sobre los ciberataques a congeladores y refrigeradores industriales en Francia y Bélgica En un rato he visto casi 300 en España que están expuestos Mal vamos
— Marcelino Madrigal (@mmadrigal.bsky.social) 2 de noviembre de 2026 a las 13:45
Fonts de la distribució alimentària citades per EFE asseguren que és "poc habitual" que s'externalitzi el control remot de les seves instal·lacions frigorífiques. Convé recordar que Espanya manté un nivell de ciberseguretat bastant alt, si bé existeix una dispersió de competències en aquesta matèria entre nombroses entitats que podria entorpir una resposta pública a ciberatacs a una cosa tan crítica com les màquines de refrigeració.
En els últims dos dies s'han vist afectats les neveres de 40 supermercats Delhaize i 15 Carrefour a Bèlgica, 13 SuperValu a Irlanda i 17 negocis neerlandesos, a més d'altres establiments la xifra dels quals encara no s'ha precisat. A Itàlia l'entitat de l'atac "és de moment molt limitada", segons un comunicat del Govern.
A Romania s'investiguen augments de temperatura registrats en sis supermercats, encara que no ha especificat els noms d'aquests. Aquesta investigació se centra en els controladors que gestionaven els refrigeradors, que eren accessibles directament des d'internet i utilitzaven un programari bastant antic.
A més, set supermercats de la cadena Intermarché a Portugal van patir un atac que va ocasionar pèrdues de productes en tres establiments.
Sistemes connectats vulnerables
"Encara s'està analitzant què és el que realment ha passat, tot i que els atacs s'assemblen al que vam veure el passat 12 d'octubre a França”, comenta a Público l'investigador i divulgador de seguretat informàtica de la companyia ESET Josep Albor, que afegeix: "La hipòtesi més acceptada fins ara és que hi ha un sistema de control industrial, en aquest cas de control de refrigeradors, que té vulnerabilitats detectades des de fa temps".
Relacionat amb aquest tema

Aquests atacs s'aprofiten de vulnerabilitats que permeten l'accés remot sense autenticació legítima i l'execució remota de codi maliciós, de manera que un atacant pot prendre el control d'un sistema de refrigeració i fer el que vulga amb ell. En aquests casos es tracta de sistemes industrials de control remot, que haurien d'operar amb mesures de seguretat adequades i actuals.
No obstant això, sembla evident que no existeix suficient seguretat en aquests controladors, que tenen vulnerabilitats que no han estat apedaçades. Aquí hi ha un brou de cultiu perfecte per als ciberatacs. L'arribada d'agents d'intel·ligència artificial més ràpids i eficients també explica la creixent troballa d'errors de seguretat.
Relacionat amb aquest tema
"Les vulnerabilitats en programari i firmware industrial han existit sempre", comenta Albor, "el que passa és que ara hi ha més ulls mirant". "L'auge i les eines que proporciona la IA accelera el descobriment d'errors i, de fet, hi ha gent que abans no era capaç de descobrir-les perquè no tenia els coneixements tècnics, i ara sí que pot fer-ho", afegeix aquest expert de l'empresa de seguretat ESET.
Marcelino Madrigal ja ha detectat un grup rus que afirma disposar d'accés a més de 2.500 equips de refrigeració del fabricant Danfoss, un dels subministradors de programari de control afectats.
Relacionat amb aquest tema

Un grupo ruso afirma poseer acceso a más de 2500 equipos de refrigeración del fabricante Danfoss, además de cibertacar a esta empresa “por no corregir las vulnerabilidades” Sobre si tienen acceso hay un enlace a DArknet de credenciales supuestamente robadas
— Marcelino Madrigal (@mmadrigal.bsky.social) 3 de noviembre de 2026 a las 13:33
"M'estranya que no haguem patit atacs d'aquest tipus a Espanya, tot i que encara no podem tirar les campanes al vol", comenta per la seva banda Albor. No obstant això, convé recordar casos similars de ciberatacs a controls remots, com el que va patir l'Ajuntament de València l'any passat i que va obligar a tallar el subministrament de reg als aspersors dels parcs i zones verdes de la ciutat.
Madrigal alerta que qualsevol dispositiu connectat a internet, com l'"internet de les coses" (IoT, per les sigles en anglès), "està exposat a aquestes ciberintrusions, les vulnerabilitats són visibles" i els forats de seguretat dels programes que controlen aquests dispositius "es coneixen a l'instant". Aquest expert ha escrit un post molt complet al seu bloc sobre el que es coneix d'aquesta sèrie de ciberatacs.
De vegades per falta d'actualització, de vegades per ser directament obsolets i ja no es protegeixen, aquest expert alerta que aquestes vulnerabilitats es coneixen de seguida i són accessibles per a qualsevol que dediqui una mica de temps i ganes de comprovar-ho.
Més capes, millors contrasenyes i segmentar sistemes
Els atacs a programari i firmware industrial solen aprofitar vulnerabilitats que poden prevenir-se de forma local. "Si només dónes accés remot a un sistema per controlar-ho amb una autenticació i a través d'una VPN, ja estàs limitant molt l'accés; és més difícil, no impossible, però t'estàs protegint més".
Aquest expert incideix, a més, en la segmentació: "Es poden segmentar diferents refrigeradors en diferents xarxes perquè no te'ls rebentin tots d'una vegada". A més, el divulgador ESET recorda que "des dels anys 90 estem insistint en la segmentació per a augmentar la ciberseguretat i hi ha qui no acaba d'entendre la importància que té".
Mentrestant, si un controlador de frigorífics en remot s'ha vist compromès, es recomana desconnectar les neveres de la xarxa fins que els controls estiguin securitzats i actualitzats, i després anar connectant-los sempre a través de mesures segures, com per exemple una autenticació només a través d'una VPN.
Sobre la firma

Comentaris dels nostres subscriptors
Per veure els comentaris dels nostres subscriptors, inicia sessió o registra't.